
Chicu: 750 000 de cetățeni ar fi putut fi afectați de un atac cibernetic neobservat în Moldova
În audierile parlamentare, Chicu a arătat că instituțiile au observat activitatea suspectă abia după plângerile cetățenilor, iar 200 de sisteme sunt conectate fără reguli.
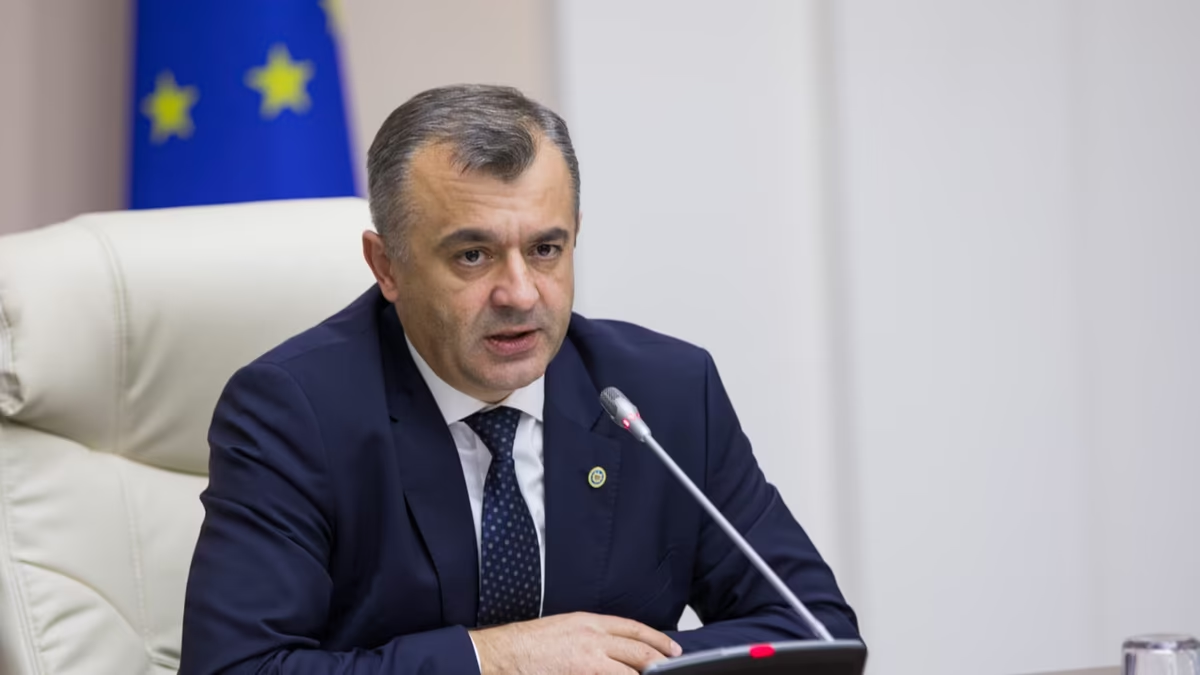
Pe 4 noiembrie, Ion Chicu a declarat că atacul cibernetic asupra sistemelor de stat din Moldova a rămas neobservat timp de patru zile lucrătoare, deși era vorba despre aproximativ 750 000 de cetățeni, ale căror date, potrivit estimărilor preliminare, ar fi putut fi extrase.
Potrivit deputatului, reprezentanții instituțiilor au recunoscut în audierile parlamentare că au aflat despre activitatea suspectă doar după sesizările cetățenilor. El a spus că între instituții nu a existat interacțiune, astfel încât volumul neobișnuit de solicitări nu a fost observat la timp.
Chicu a vorbit și despre un alt punct vulnerabil: aproximativ 200 de sisteme de stat și guvernamentale sunt conectate printr-un nod comun. El a întrebat după ce criterii este verificată securitatea unor astfel de sisteme înainte de conectare și a auzit că nu există un set formalizat de reguli pentru acest lucru.
Deputatul a adăugat că autoritățile nu au stabilit încă exact cum sunt repartizate aceste 750 000 de cazuri pe categorii de date. Totodată, el a confirmat că atacul a vizat nu doar informațiile personale, ci și unele date bancare, inclusiv codurile IBAN.
Potrivit lui Chicu, conducerea Băncii Naționale (BNM) a asigurat că nu există risc pentru cardurile bancare. Însă băncile deja schimbă întrebările de control pe care le adresează clienților în call-centre.
Până în prezent, ancheta se află la etapa de colectare a probelor, iar MAI, SIS și procuratura încearcă să înțeleagă ce anume s-a întâmplat. În acest context, Chicu a îndemnat cetățenii să fie mai prudenți și să nu dezvăluie informații despre activitatea lor economică sau bancară.
Autoritățile au anunțat atacul cibernetic pe 24 octombrie. Potrivit datelor preliminare, în perioada 19-23 octombrie au fost făcute aproximativ un milion de solicitări către IDNP, în scopul extragerii neautorizate a seturilor de date cu informații personale.
Atacul a fost contracarat pe 23 octombrie, la patru zile după începutul său. Autoritățile precizează că datele cardurilor bancare nu au avut de suferit.
Pe fundalul anchetei, Nicoleta Colomeeț a plecat din funcția de directoare a Agenției pentru Guvernare Electronică (AGE). Ea a scris că a discutat situația cu prim-ministrul și că, în prezent, agenția trebuie să-și consolideze conducerea tehnică.
Colomeeț a explicat că a propus „să facă un pas înapoi” pentru a asigura tranziția, dar va rămâne în echipă și va continua să participe la activitate. Vasilii Tofan, la rândul său, a anunțat că autoritățile vor accelera măsurile de consolidare a securității cibernetice.
Printre aceste măsuri, el a menționat crearea și consolidarea Centrului național de securitate cibernetică, care va activa în cadrul Agenției pentru Securitate Cibernetică. Potrivit premierului, aceasta nu este o instituție nouă, ci o subdiviziune specializată.
Guvernul intenționează, de asemenea, să implementeze instrumente suplimentare de protecție a infrastructurii digitale, inclusiv sisteme de tip Web Application Firewall, audit permanent și scanare automată a vulnerabilităților, inclusiv cu ajutorul inteligenței artificiale. În contextul întregii istorii, atacul cibernetic apare deja drept una dintre cele mai mari scurgeri de date din istoria țării.
Știri relevante

Carp: atacul cibernetic asupra serviciilor de stat din Moldova a generat peste 6 milioane de cereri

Dosarul împotriva unui avocat din Bălți, cu 3 500 de euro și 22 000 de lei, a fost trimis în judecată
Un locuitor din Cahul a fost condamnat cu suspendare pentru contrabanda a șapte autoturisme de lux

Ministerul Educației a lansat o linie fierbinte unică: (022) 820-009
Podul temporar peste Nistru «Iampil — Cosăuți» vor să-l deschidă până la final
Pensiunea minimă în Moldova acoperă doar 20,1% din cheltuielile pensionarilor