
AGE: менять удостоверение личности после кибератаки не нужно
На фоне проверок после атаки на госреестры AGE подтвердило: замена документа не убирает риск утечки, если данные уже скопировали.
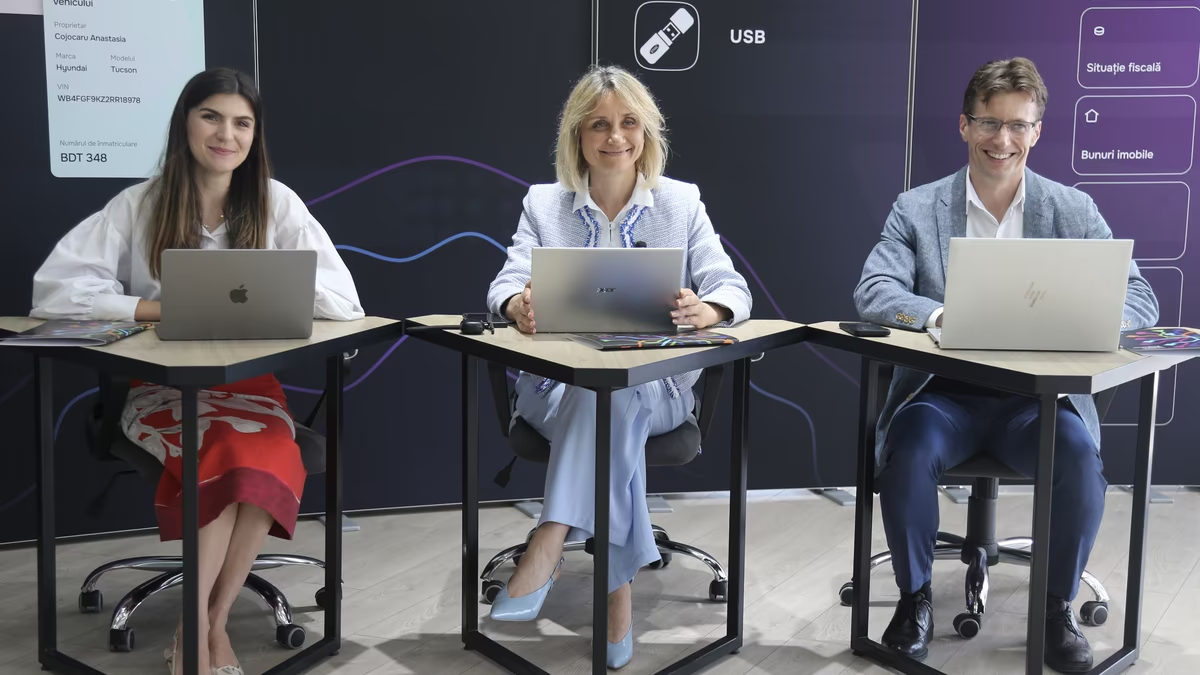
3 октября Агентство электронного управления после кибератаки на государственные информационные системы и реестры Молдовы прямо сказало: менять удостоверение личности не нужно.
Ведомство объяснило, что новый документ не меняет персональный идентификационный номер IDNP, а значит, не убирает последствия возможной утечки данных. Иными словами, замена бумаги не решает проблему, если сведения уже были скопированы.
В AGE также отвергли версию о том, что документы якобы удалили из госреестров. Там подчеркнули: несанкционированное извлечение данных не означает их удаления, а проверки пока не показали изменений или повреждений персональных данных граждан.
Отдельно агентство ответило на разговоры о том, будто атака стала возможной из-за устаревшей версии PHP. По данным ведомства, злоумышленники не использовали уязвимости этого языка программирования.
Вопросы у людей вызвало и временное отключение авторизации через EVOSign вместе с двухэтапной аутентификацией. В AGE назвали это профилактической мерой, которую ввели для дополнительных проверок безопасности, а не признаком того, что электронная подпись попала к злоумышленникам.
Удалять учетную запись в мобильном приложении EVO тоже не нужно. В агентстве пояснили, что атака была направлена на государственные информационные системы и реестры, где хранятся данные, а не на аккаунты пользователей самого приложения.
Тем, кто хочет понять, затронула ли их личная информация, AGE предложило отправлять обращения через платформу eDemocrație.gov.md, по электронной почте [email protected] или письменно — по почте либо лично.
Информация о конкретном человеке появится только после подтверждения личности заявителя. Ведомство при этом попросило граждан быть внимательнее к подозрительным звонкам и сообщениям.
«Не сообщайте пароли, PIN-коды и коды аутентификации и не подтверждайте платежи, которые вы не инициировали», — предупредили в Агентстве электронного управления. Там добавили, что продолжат сообщать о мерах и подтвержденных результатах проверок через официальные каналы.
Ранее пресс-секретарь правительства Думитру Чорич заявил, что сообщения о якобы взломанных электронных подписях в Молдове не соответствуют действительности. Он ссылался на предварительные выводы Службы информационных технологий и кибербезопасности, а поводом для обсуждения стало сообщение гражданина о переведенных между банковскими счетами деньгах, которое, по его словам, подтвердили его мобильной подписью без его участия.
Позже этот человек удалил публикацию, но информацию уже успели разнести публичные лица, в том числе депутат Ион Кику. На ситуацию тогда отреагировали и представители Службы информационных технологий и кибербезопасности.
Сама кибератака в октябре затронула государственные сервисы Молдовы на несколько дней. По одним данным, злоумышленники могли получить сведения, связанные примерно с 750 тыс. IDNP, по другим — речь шла об от 750 тысяч до одного миллиона граждан.
В AGE уточнили, что под удар могли попасть имена, фамилии, даты и места рождения, сведения о близких родственниках, медицинском страховании, семейных врачах, пенсиях и социальных пособиях. При этом ведомство заверило, что данные банковских карт хакеры не получили, а одного номера IBAN недостаточно для доступа к счету или несанкционированного перевода.
Центральный банк (НБМ) 2 ноября отдельно заверил, что банковские счета жителей страны находятся в безопасности, и призвал не поддаваться панике из-за дезинформации в сети.
Вам может быть интересно

МВФ поднял прогноз инфляции в Молдове до 6,2% на 2027 год
НБМ: кибератака не дала доступа к банковским счетам
Страховщики Молдовы получили 126,2 млн леев прибыли, но выплаты обогнали сборы

В Гагаузии задержали 67-летнюю кишиневку по делу о схеме с миллионом леев
Носатый назвал нужную Молдове численность армии: 8 500 военных и 2 000 гражданских
НБМ приостановил лицензию BPAY на шесть месяцев