
Sandu: hackerii au obținut datele a 450 de mii de cetățeni, dar nu și conturile bancare
După atacul asupra sistemelor Moldovei, Guvernul va crea un grup de lucru pentru a acoperi lacunele din ciberprotecție și a preveni noi scurgeri de date.
Seara de 19 octombrie, către sistemele Moldovei au pornit solicitări automatizate de la peste 638 de adrese IP, iar pe 20 octombrie, într-o singură zi, acestea au fost de circa un milion — aproximativ de 30 de ori mai mult decât de obicei.
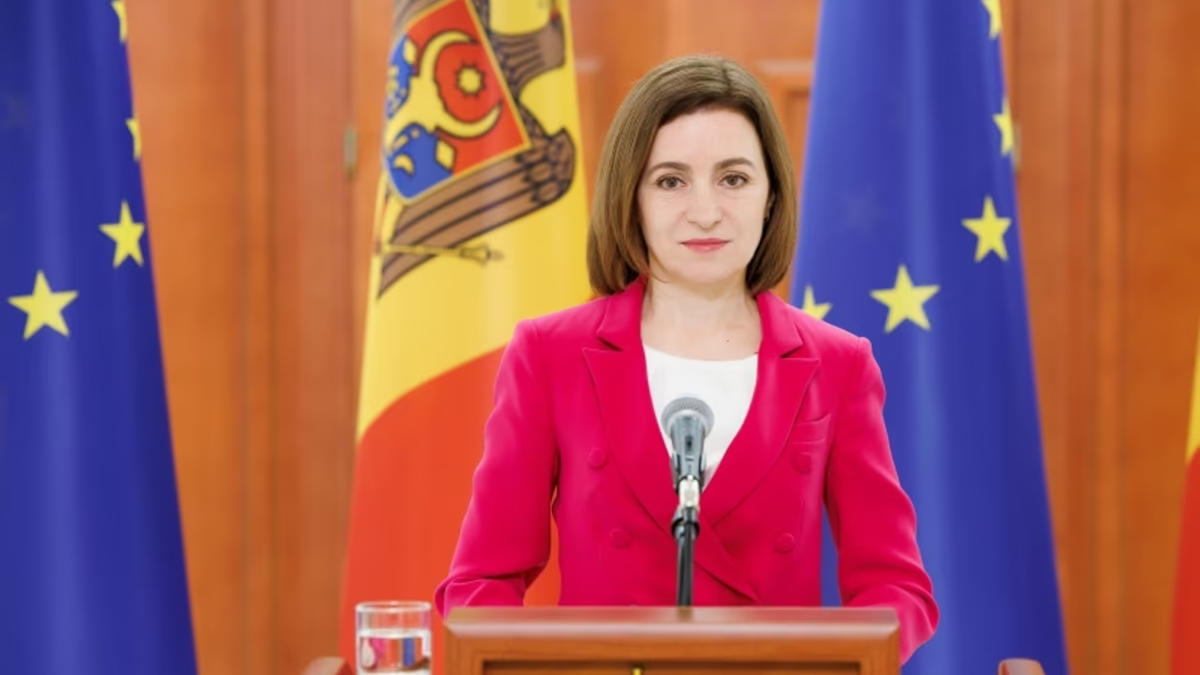
Despre aceasta, pe 6 noiembrie, după ședința Consiliului Național de Securitate, a relatat Maia Sandu. Potrivit ultimei evaluări, infractorii au obținut acces la datele a peste 450 de mii de cetățeni, deși anterior era indicată cifra de aproximativ 750 de mii.
Președinta a precizat separat că hackerii nu au avut acces la conturile bancare. Totuși, ei au extras codurile IBAN, iar această informație, potrivit Sandu, poate fi folosită pentru fraude.
În aceeași zi de 20 octombrie, potrivit ei, hackerii au obținut peste 260 de mii de înregistrări cu date despre rude. Deja pe 21 octombrie, Agenția de Guvernare Electronică a oprit scurgerea de date, pe 23 octombrie au început blocarea infractorilor, iar pe 24 octombrie atacurile au fost stopate complet.
Sandu a recunoscut că instituțiile de stat au raportat incidentul cu întârziere, iar tocmai acest lucru a creat confuzie în acțiuni. O problemă separată, a spus ea, este lipsa unui protocol de informare pentru astfel de situații.
Președinta a legat amploarea atacului de însăși arhitectura sistemului. „Datele tuturor registrelor sunt disponibile printr-un singur punct, fără control din partea proprietarilor și fără limitări de volum”, a spus ea, adăugând că, pe termen mediu, țării îi este necesar un nou sistem, construit pe baze moderne.
Sandu a subliniat, de asemenea, că nu este vorba despre sabotaj din partea instituțiilor de stat. „Nu există informații despre sabotaj, cred că aceasta este o informație eronată”, a spus ea.
Pentru a răspunde problemelor de cibersecuritate din Moldova, va fi creat un grup de lucru condus de prim-ministru. Acesta trebuie să propună soluții sistemice, astfel încât asemenea atacuri să nu mai ia prin surprindere instituțiile.
Un bloc separat de măsuri va viza școlile: elevii claselor gimnaziale și liceale vor urma lecții despre protecția datelor personale, a parolelor și a accesului la conturile de internet, inclusiv la poșta electronică.
Cetățenilor, Sandu le-a reamintit o regulă simplă: nicio instituție de stat și nicio bancă nu cere prin telefon sau SMS coduri PIN, parole și datele cardurilor. „La primirea unui astfel de apel, puneți receptorul și sunați direct la banca respectivă sau la poliție, la numerele de telefon indicate pe paginile oficiale ale instituțiilor, și nu la numărul de la care v-au sunat. Mai bine refuzați apelul decât să deveniți victimă a înșelăciunii”, a spus președinta.
După atacul cibernetic, funcția de directoare a Agenției de Guvernare Electronică a părăsit-o Nicoleta Colomeeț. Ea a spus că a discutat situația cu prim-ministrul și că, la această etapă, instituția are nevoie de întărirea conducerii tehnice.
Știri relevante

Radu a povestit cum Plahotniuc i-a cerut să introducă un USB cu înregistrări video
În clădirea Moldtelecom din Chișinău a fost raportată o bombă
Sandu: în atacul cibernetic asupra registrelor de stat ale Moldovei au fost scurse și numerele IBAN

Șoferul de 65 de ani al unui Skoda a murit după ce s-a ciocnit cu un camion pe traseul R-1

La Chișinău, un tânăr de 22 de ani a murit în timpul unei bătăi în fața unui local
Podul temporar peste Nistru «Iampil — Cosăuți» vor să-l deschidă până la final