
Sandu: în atacul cibernetic asupra registrelor de stat ale Moldovei au fost scurse și numerele IBAN
După ședința Consiliului Național de Securitate, președinta a recunoscut că vulnerabilitatea a trebuit închisă, dar sistemul de protecție va mai fi restructurat.
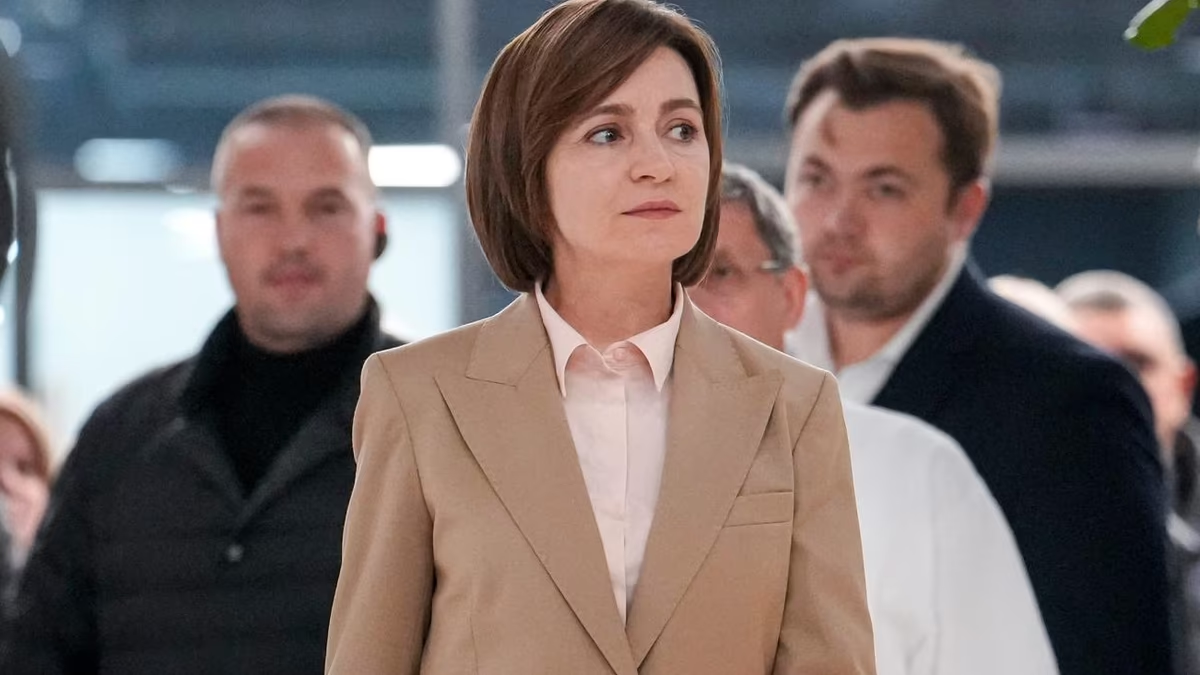
Pe 6 noiembrie, după ședința Consiliului Național de Securitate, Maia Sandu a spus că atacul cibernetic asupra infrastructurii Agenției de Guvernare Electronică a afectat datele personale ale cetățenilor Moldovei. Potrivit unor date, inițial era vorba despre 750 de mii de persoane, iar după ultimele estimări — despre 450 de mii.
Sandu a explicat că defecțiunea a început de la o aplicație cu drepturi de acces configurate incorect. Sistemul verifica aplicația în sine, dar nu identitatea utilizatorului și nici dacă acesta avea dreptul să obțină aceste informații.
Potrivit ei, prin acest punct de acces, atacatorul, având un set de numere de identificare personală IDNP, a reușit să extragă datele, iar apoi să le folosească pentru pătrunderi ulterioare și pentru obținerea unor dosare mai complete. Accesul la registre se făcea printr-un punct unic, fără control din partea instituțiilor cărora le aparțineau datele și fără limite privind volumul de descărcare.
Sandu a subliniat separat că printre informațiile furate se aflau și numerele conturilor bancare IBAN. Însă aceste date, a spus ea, nu sunt suficiente pentru acces la conturi, iar integritatea datelor bancare nu a fost afectată în atac.
Băncile, după cum a spus președinta, îi vor notifica pe clienții ale căror date au fost afectate și vor verifica mai atent tentativele de a efectua operațiuni în numele lor. Principalul risc, potrivit ei, nu ține de un singur document concret, ci de felul în care escrocii pot aduna diferite bucăți de informație într-o singură poveste credibilă.
Sandu a avertizat că nicio instituție de stat și nicio bancă nu cer prin telefon sau SMS coduri PIN, parole ori datele cardurilor. Dacă un apel pare suspect, ea a sfătuit să închei imediat convorbirea și să suni singur la bancă sau la poliție, folosind numărul de pe site-ul oficial.
Toate cele 450 de mii de persoane ale căror date au devenit accesibile atacatorului trebuie să primească notificări pe e-mail. Sandu a spus că această promisiune i-a fost făcută de Agenția de Guvernare Electronică la ședința consiliului, însă a criticat dur întârzierea cu care au fost informați cetățenii.
„Eu încă nu am primit scrisoarea de la agenție și consider că ea trebuia trimisă cât mai repede”, a spus ea, adăugând că înțelege dificultatea opririi atacului, dar a trecut prea mult timp.
Sandu a respins versiunea despre sabotaj. „Nu există nicio informație despre sabotaj, prin urmare consider informația pe această temă greșită”, a spus președinta.
Ea a numit o problemă serioasă lipsa unei alertări automate în cazul descărcării în masă a datelor. Potrivit ei, vulnerabilitatea actuală a putut fi închisă cu mijloacele sistemului existent, dar pe termen mediu va trebui schimbată arhitectura acestuia.
Sandu a reamintit că sistemul a fost creat acum aproximativ zece ani sau chiar mai devreme. Tocmai de aceea, a spus ea, autoritățile trebuie nu doar să repare defecțiunea, ci să reconstruiască însăși logica de protecție a datelor.
Nicoleta Colomeeț, după atacul cibernetic, a părăsit funcția de directoare a Agenției de Guvernare Electronică. Ea a scris că a discutat situația cu prim-ministrul și că, în această etapă, agenția trebuie să-și consolideze conducerea tehnică, adăugând: „Am propus să fac un pas înapoi pentru a asigura această tranziție”.
Prim-ministrul Vasili Tofan a declarat că autoritățile vor accelera măsurile de consolidare a securității cibernetice. Printre acestea, el a menționat crearea și dezvoltarea Centrului Național de Securitate Cibernetică (SOC), care va funcționa în structura Agenției de Securitate Cibernetică și nu va fi o instituție nouă, ci o subdiviziune specializată a acesteia.
Sub conducerea prim-ministrului, în decurs de o lună trebuie să înceapă să activeze un grup de lucru, care va propune soluții sistemice privind securitatea cibernetică. Peste trei luni, Consiliul Național de Securitate va reveni la această chestiune și va evalua progresul, iar o parte dintre măsurile discutate va rămâne confidențială.
Sandu a spus că valoarea schimbărilor nu a fost încă stabilită, dar investițiile suplimentare în securitatea cibernetică sunt inevitabile și justificate. Ea a adăugat că digitalizarea reduce cheltuielile pentru serviciile publice și îi scutește pe oameni de drumuri inutile la instituții, iar atacurile cibernetice deja lovesc sistemele de alimentare cu apă, energetica, medicina, producerea medicamentelor și depozitarea produselor alimentare.
„Atacurile cibernetice au devenit tot mai frecvente și adesea intră în arsenalul războiului hibrid pe care Rusia îl poartă împotriva Europei. Din păcate, ele au devenit noua normalitate, o amenințare cronică”, a spus președinta. Potrivit ei, Moldova trebuie să se adapteze la aceste riscuri și să învețe să prevină astfel de incidente.
Știri relevante

Termoelectrica S.A. a avertizat despre apeluri ale unor escroci sub amenințarea deconectării

CNA l-a reținut pe adjunctul șefului Poliției de Frontieră într-un dosar privind țigări de 6,4 milioane de lei

O femeie din Chișinău a dat escrocilor peste 990.000 de lei

La Chișinău, un tânăr de 22 de ani a murit în timpul unei bătăi în fața unui local
SFS: pentru studiile în Moldova se pot recupera până la 2 400 de lei
Nosatîi a spus de ce efectivul armatei de care are nevoie Moldova: 8 500 de militari și 2 000 de civili