
В Молдове под ударом оказались данные до 1 миллиона идентификационных номеров
После атаки власти отключили 82 госуслуги и более 30 систем, а Парламент и Генпрокуратура уже проверяют, где дала сбой защита.
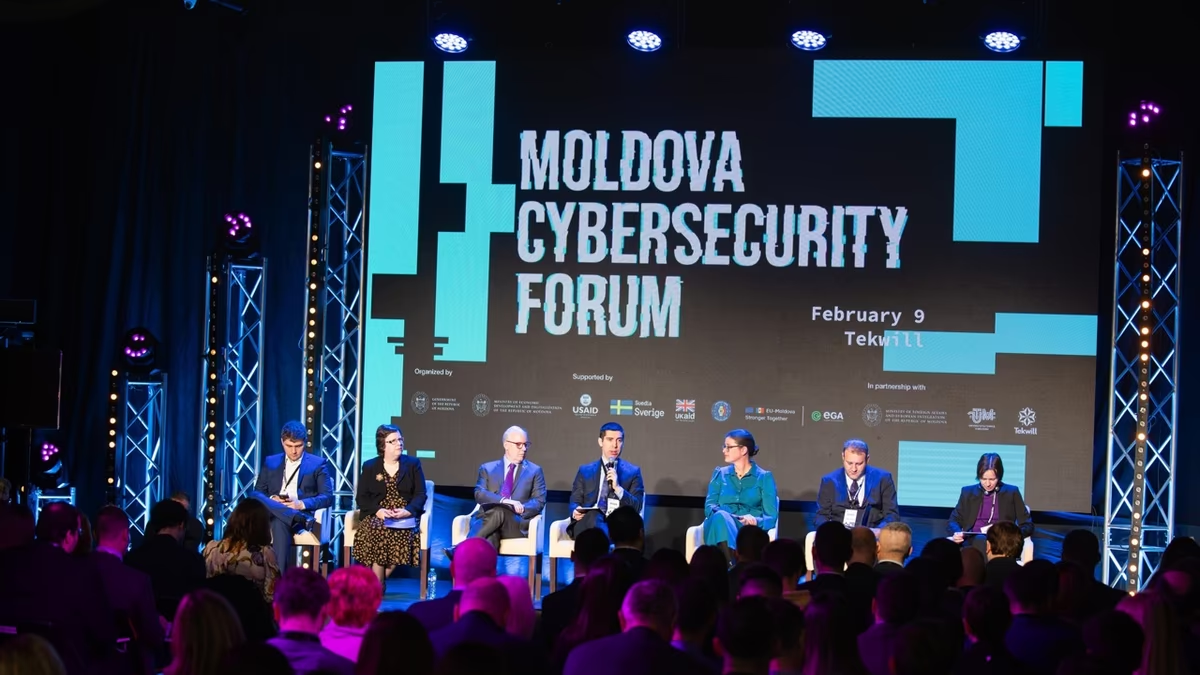
С 19 по 23 октября атака на государственные цифровые сервисы в Молдове привела к тому, что 23 октября власти отключили 82 госуслуги и более 30 информационных систем. По данным Агентства электронного управления, злоумышленники пытались добраться до сведений, связанных с 750 тысячами — 1 миллионом идентификационных номеров граждан.
Парламент Молдовы после этого проведёт закрытое заседание Комиссии по национальной безопасности, обороне и общественному порядку в среду, 4 ноября. Решение поддержали единогласно, а Лилиан Карп сообщил об этом на пленарном заседании.
Параллельно «Наша партия» зарегистрировала проект постановления о создании специальной парламентской следственной комиссии. В проекте хотят за 30 дней подготовить промежуточный отчёт, а за 90 дней — окончательный, чтобы выяснить обстоятельства утечки и найти слабые места в защите данных.
Игорь Гросу не считает отдельную комиссию необходимой. По его мнению, профильный парламентский орган и без этого сможет разобраться, кто за что отвечает, а исполнительная власть проведёт собственную проверку.
Ион Кику, в свою очередь, говорит, что кадровая ответственность сама по себе ничего не решит. Он утверждает, что данные из разных государственных баз, включая информацию Агентства государственных услуг (ASP), налоговой службы и медицинских учреждений, оказались сведены в инфраструктуру, связанную с Агентством электронного управления.
По словам Кику, именно такая централизация могла создать уязвимую точку, через которую и получили доступ к большому массиву информации. При этом он подчёркивает, что эти версии ещё нужно проверить технически в ходе расследования.
Гросу также заявил, что Молдова и раньше становилась целью кибератак. Он связал рост угроз с развитием искусственного интеллекта, который помогает не только защищать критическую инфраструктуру, но и искать в ней слабые места.
Ещё одной проблемой спикер назвал программные решения, созданные при участии компаний из недружественных Молдове юрисдикций. В качестве примера он сослался на расследование, где говорилось об использовании российской системы Trassir для видеонаблюдения в ряде государственных учреждений, в том числе в Международном аэропорту Кишинёва и ASP.
После основной атаки, 25 и 27 октября, злоумышленники снова пытались получить несанкционированный доступ, но специалисты их заблокировали. К 27 октября большинство временно отключённых сервисов уже восстановили.
Генеральная прокуратура тоже открыла уголовное дело. Представитель ведомства Виолина Морару сказала, что процессуальные действия продолжаются, а дело касается предполагаемого нарушения права на частную жизнь и разглашения данных уголовного преследования.
В AGE уточнили, что под угрозой могли оказаться имена, фамилии, даты и места рождения, сведения о близких родственниках, медицинском страховании, семейных врачах, пенсиях и социальных пособиях. Также речь шла о финансовых данных, включая номера IBAN, налоговые задолженности и историю платежей через MPay, но данные банковских карт, по словам ведомства, не попали к злоумышленникам.
Вам может быть интересно
Промышленность приднестровского региона рухнула на 20%, ВВП — на 19%
Проект «Предприятие START» обещает запуск бизнеса с телефона без разрешений
Молдова намерена трудоустроить еще 79 тысяч человек к 2030 году
PAS хочет поднять культурный ваучер для 18-летних в Молдове до 2000 леев
Анатолий Носатый: в Молдове к 2027 году запустят сеть акустических датчиков
Иностранца в Кишинёве осудили на 5 лет и оштрафовали на 250 000 леев