
Чорич: информация о взломе электронных подписей не соответствует действительности
После слухов в Facebook STISC подтвердил, что сервисы доверия и электронная подпись работают штатно, а Ион Кику намерен поднять вопрос на парламентских слушаниях.
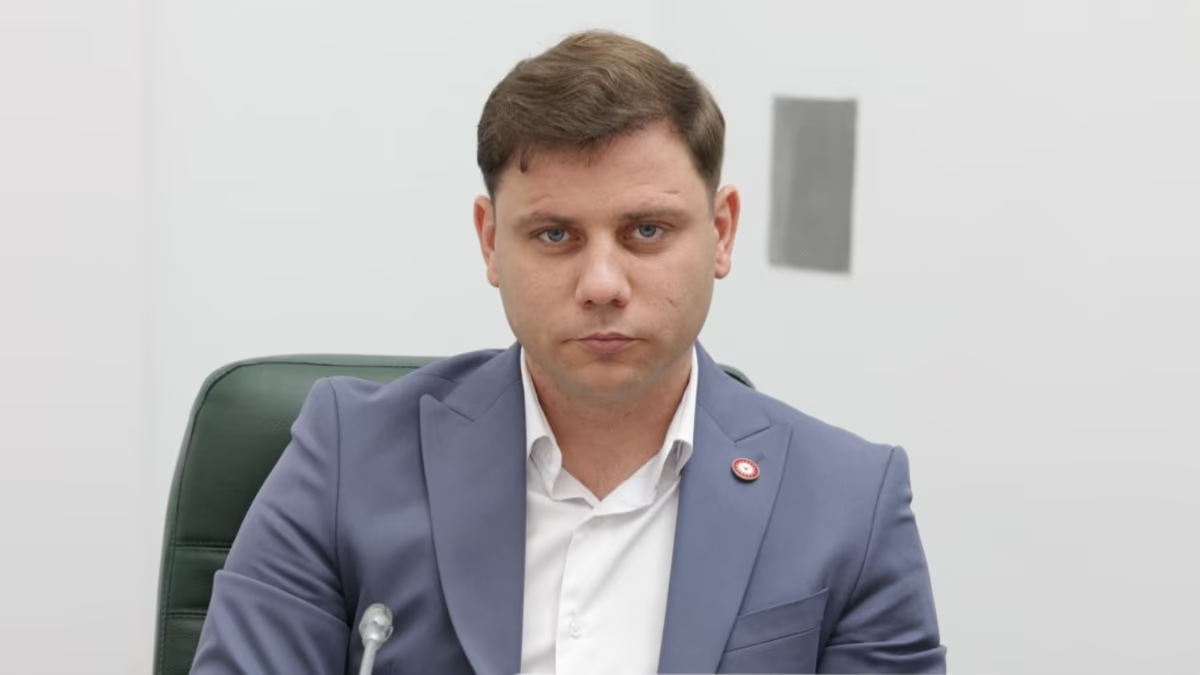
31 октября 2026 года пресс-секретарь правительства Думитру Чорич заявил, что информация о взломе электронных подписей в Молдове не соответствует действительности. По предварительным результатам проверки Службы информационных технологий и кибербезопасности электронная подпись оказалась подлинной и действительной.
Поводом для шума стало сообщение в Facebook, где гражданин написал о транзакции, которую, по его словам, он не совершал. Речь шла о переводе между собственными счетами организации, и деньги никуда не ушли.
Позже автор удалил публикацию, но запись уже успели подхватить и разнести другие пользователи, в том числе политики. Чорич отдельно показал сообщение депутата Иона Кику, который писал, что «мошенники уже получили доступ и к нашим электронным подписям».
В правительстве этот разгон непроверенной информации встретили жёстко. Чорич сказал, что особенно тревожно, когда бездоказательное утверждение, которое удалил даже его автор, начинают повторять публичные лица, включая депутатов парламента Молдовы.
Ион Кику объяснил, что получил сведения о возможном инциденте от нескольких экономических агентов. Он также сказал, что не знал о публикации неправительственной организации, которая сообщила о взломе своего счёта в MAIB, а потом удалила сообщение.
Кику добавил, что в среду намерен поднять вопрос безопасности электронных подписей на парламентских слушаниях. По его словам, там речь пойдёт о краже персональных данных большей части экономически активного населения страны и о том, насколько STISC обеспечивает защиту электронной подписи.
1 ноября Служба информационных технологий и кибербезопасности отдельно подтвердила, что сервисы доверия, включая связанные с электронной подписью, работают в штатном режиме. Ведомство подчеркнуло, что специалисты постоянно следят за их работой, чтобы сохранить безопасность, доступность и бесперебойное функционирование.
В STISC напомнили, что инфраструктура открытых ключей использует современные криптографические механизмы. Они позволяют проверять подлинность, целостность и действительность электронных подписей, а значит, помогают защищать электронные транзакции и государственные цифровые услуги.
Гражданам, которые подозревают мошенническое использование своей электронной подписи, посоветовали сразу обращаться в компетентные органы. Ведомство отдельно попросило не делать выводов на основе слухов и непроверенных сообщений.
На этой неделе Молдова уже столкнулась с масштабной кибератакой на государственные сервисы. Злоумышленники могли получить персональные данные, связанные примерно с 750 тысячами IDNP, а власти предупредили, что эту информацию могут использовать мошенники.
30 октября Агентство электронного управления раскрыло новые подробности этой атаки и объяснило, через какие сервисы произошёл доступ к данным, какие слабые места это позволили сделать и как атаку обнаружили. Ведомство также допустило, что пострадавших могут не уведомлять индивидуально.
31 октября Центральная избирательная комиссия и Агентство электронного управления запретили использовать цифровые удостоверения личности из приложения EVO на выборах 1 ноября. Тем временем Прокуратура Кишинева возбудила уголовное дело по факту утечки информации, а глава Агентства электронного управления Николета Коломеец покинула свой пост.
Вам может быть интересно

В Кишиневе во время драки у заведения погиб 22-летний парень
За утечку данных в Молдове пострадавшие смогут требовать до сотен тысяч леев

ЦИК отказался от цифровых удостоверений из-за кибератаки на госсервисы
SUMMA и FIBA Group запустили MallDova Park за 250 млн евро в Ставченах

72,4 млн евро направят на модернизацию 10 больниц в Молдове
ВСП признала недопустимой жалобу адвокатов Плахотнюка на замену судьи