
В Молдове остановили кибератаку, затронувшую данные 750 тысяч IDNP
Агентство электронного управления и СИБ проверяют инцидент, потому что злоумышленники могли использовать сведения из госресурсов для мошенничества.
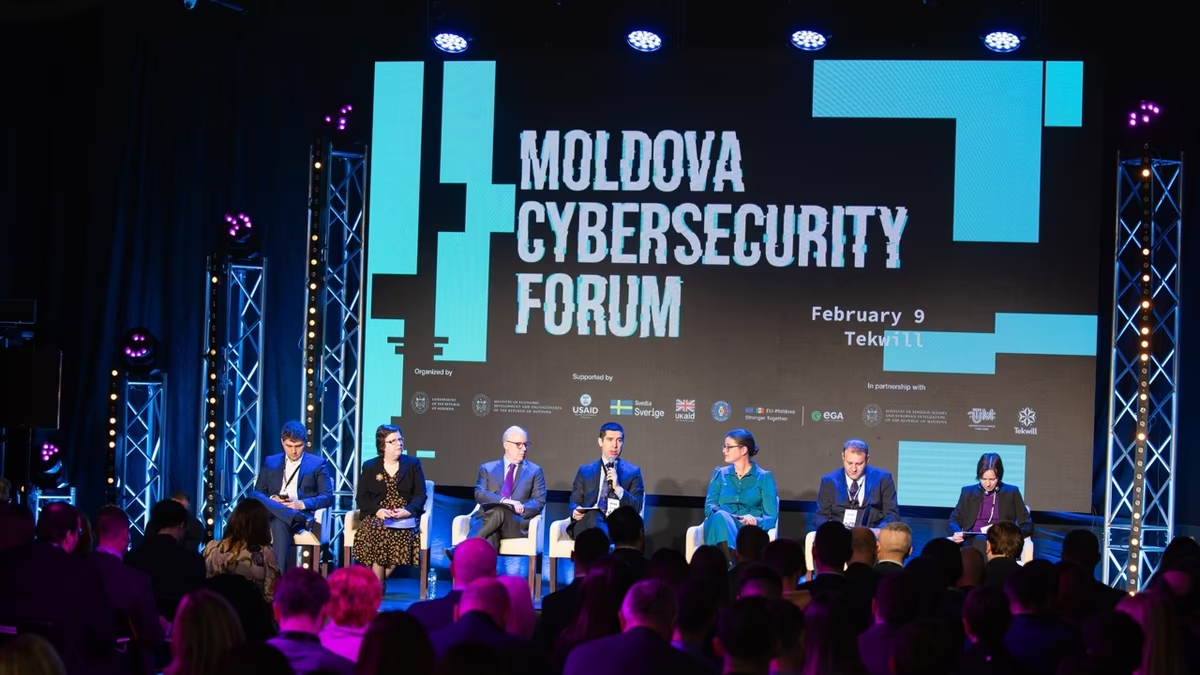
23 октября в 11:30 в Молдове остановили несанкционированное извлечение данных, а в тот же день на профилактику отключили 82 государственные услуги и более 30 информационных систем и административных панелей.
Речь идёт о кибератаке на государственные цифровые системы, из-за которой злоумышленники, по предварительным оценкам, получили наборы данных, связанные примерно с 750 тысячами идентификационных номеров граждан.
С 19 по 23 октября атакующие отправили запросы примерно по миллиону IDNP. По данным Агентства электронного управления, цель была в том, чтобы извлечь персональную информацию из госресурсов.
В агентстве говорят, что в затронутых наборах могли оказаться имя, фамилия, дата и место рождения, сведения о ближайших родственниках, статус застрахованного лица, семейный врач, социальные пособия, пенсии, инвалидность, водительское удостоверение, фотографии, транспортные средства и компании.
Там же уточняют, что не у всех пострадавших раскрылись все категории данных. Основной риск власти видят в том, что эту информацию могут использовать для мошенничества и манипуляций в интернете.
Злоумышленники также могли получить финансовые сведения, включая IBAN, налоговые задолженности и историю платежей через MPay. При этом в Агентстве электронного управления подчёркивают, что данные банковских карт не пострадали.
В ведомстве отдельно пояснили, что платёжные операции через MPay и EVO обрабатываются защищёнными системами банков, а государственная платформа не хранит эти конфиденциальные данные. Сам по себе IBAN, как отмечают там, не даёт доступа к банковскому счёту и не позволяет проводить несанкционированные переводы.
25 октября около 2:00 специалисты выявили и заблокировали новую попытку принудительного доступа к нескольким государственным электронным услугам. Ещё одну волну неудачных попыток зафиксировали 27 октября около 7:00.
По данным Службы информационных технологий и кибербезопасности, атака могла использовать уязвимости отдельных услуг, доступных без аутентификации. В одном из сервисов некорректно указывалось правовое основание обработки данных, из-за чего некоторые граждане увидели в истории обращений приложения EVO записи о запросах документов гражданского состояния или оформлении водительского удостоверения.
Проверка не выявила несанкционированных изменений в государственных реестрах. Власти подчёркивают, что доступ к информации о недвижимости или компании не означает перехода права собственности.
В расследовании участвуют Служба информационных технологий и кибербезопасности, Агентство электронного управления и Служба информации и безопасности (СИБ), а также другие компетентные органы. По данным властей, они работают и с банками, и с операторами связи, чтобы усилить защиту.
Большинство затронутых услуг уже восстановили, остальные вернут в работу после повторного подтверждения мер безопасности. Власти обещают сообщить результаты полного аудита и отдельно уведомить граждан, которых затронул инцидент.
Жителям Молдовы советуют внимательно относиться к подозрительным звонкам, СМС и письмам, не сообщать пароли и коды аутентификации, не переходить по незапрошенным ссылкам и не подтверждать платежи по просьбе незнакомых лиц. Если приходят тревожные сообщения, в том числе с упоминанием родственников, их просят проверять напрямую через официальные каналы.
Вам может быть интересно
Жителю Яловен грозит 15 лет за 300 граммов PVP
ВСП признала недопустимой жалобу адвокатов Плахотнюка на замену судьи

За водительские права и штрафные баллы: задержан сотрудник Нацинспекции

Шестерым под Кишиневом грозит до 12 лет за вымогательство 900 000 леев

Пенсионерам в Кишинёве оставили освобождение от налога на жильё до 500 тысяч леев

Осенние каникулы в Молдове продлятся девять дней: с 24 октября по 1 ноября