
După un atac cibernetic ar fi putut fi scurse datele a 750 de mii de IDNP-uri, dar CEC nu vede un risc pentru alegeri
În contextul atacului asupra serviciilor de stat, CEC asigură că pregătirea pentru alegeri decurge fără perturbări, iar autoritățile verifică o posibilă implicare a unor structuri străine.
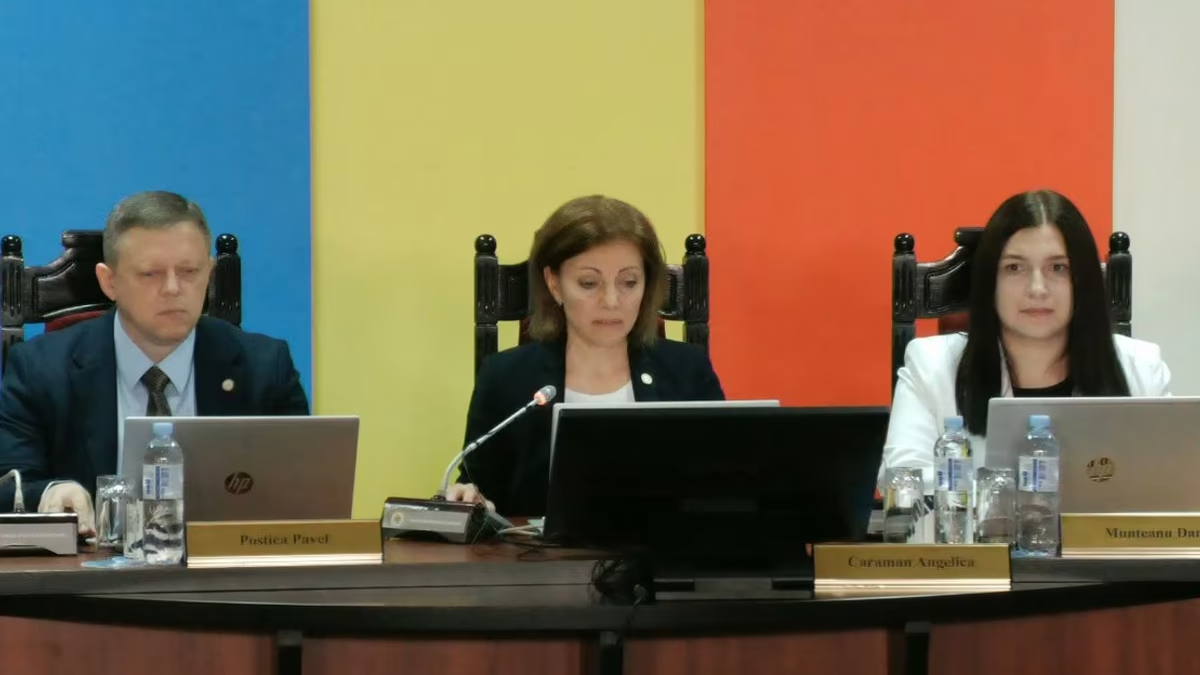
La 28 octombrie, Comisia Electorală Centrală (CEC) a declarat că, după recenta atac cibernetic asupra serviciilor digitale de stat, sistemele electorale ale Moldovei nu au avut de suferit, iar datele personale ale alegătorilor rămân în siguranță.
În comisie s-a subliniat că defecțiunea nu a afectat funcționarea sistemelor folosite pentru organizarea alegerilor. Acolo s-a menționat separat: «Integritatea, confidențialitatea și disponibilitatea datelor personale ale alegătorilor nu au fost încălcate».
CEC a adăugat că lucrul privind organizarea proceselor electorale continuă în regim obișnuit. Registrul de stat al alegătorilor funcționează, de asemenea, fără întreruperi.
În acest context, Agenția de Guvernare Electronică a prezentat la 27 octombrie rezultatele preliminare ale anchetei. Potrivit datelor sale, în urma atacului, infractorii ar fi putut obține date personale asociate cu aproximativ 750 de mii de IDNP-uri, iar în perioada 19-23 octombrie au încercat să ajungă la aproximativ un milion de numere de identificare.
În agenție s-a precizat că funcționarea majorității serviciilor afectate a fost deja restabilită. Toate serviciile digitale de stat vor reveni la lucru imediat după reconfirmarea eficienței măsurilor de securitate.
După atac, Agenția de Guvernare Electronică a deconectat temporar două modalități de acces în sistemul de stat MPass. Acolo s-a explicat că acest lucru a fost făcut pentru verificări suplimentare și pentru întărirea protecției serviciului.
Vasile Tofan a declarat că Moldova trebuie să investească mai mult în securitate și să fie pregătită pentru creșterea numărului de atacuri cibernetice. El a mai spus că autoritățile au indicii despre o campanie mai amplă cu participarea unor structuri de stat străine, iar serviciile competente verifică o posibilă implicare în atac.
Directorul Centrului Național de Management al Crizelor, Sergiu Diaconu, a menționat că datele a aproximativ 750 de mii de locuitori ai Moldovei, sustrase de hackeri, nu pot fi folosite direct pentru infracțiuni. Dar, potrivit lui, ele îi pot ajuta pe escroci: aceștia pot să se dea drept angajați ai băncii, ai vămii sau ai altor instituții, să se adreseze oamenilor pe nume și prenume și să scoată de la ei informații suplimentare.
Știri relevante
Parlamentul Moldovei va organiza pe 4 noiembrie audieri închise privind scurgerea de date a 750.000 de persoane

20 de percheziții la Chișinău: în dosarul apartamentelor, șase persoane au fost reținute
La Chișinău, într-un dosar de escrocherie în construcții, a fost ridicat un automobil de 3 705 000 de lei

Grosu a semnat demisia Taniei Batin după povestea cu soțul
Aeroportul din Chișinău a amintit: power bank — până la 100 Wh, lichide — până la 100 ml

În Moldova, adolescenților de la 14 ani li se poate elibera semnătura electronică