
Кику: 750 000 граждан могли пострадать от незамеченной кибератаки в Молдове
На парламентских слушаниях Кику показал, что ведомства заметили подозрительную активность только после жалоб граждан, а 200 систем подключены без правил.
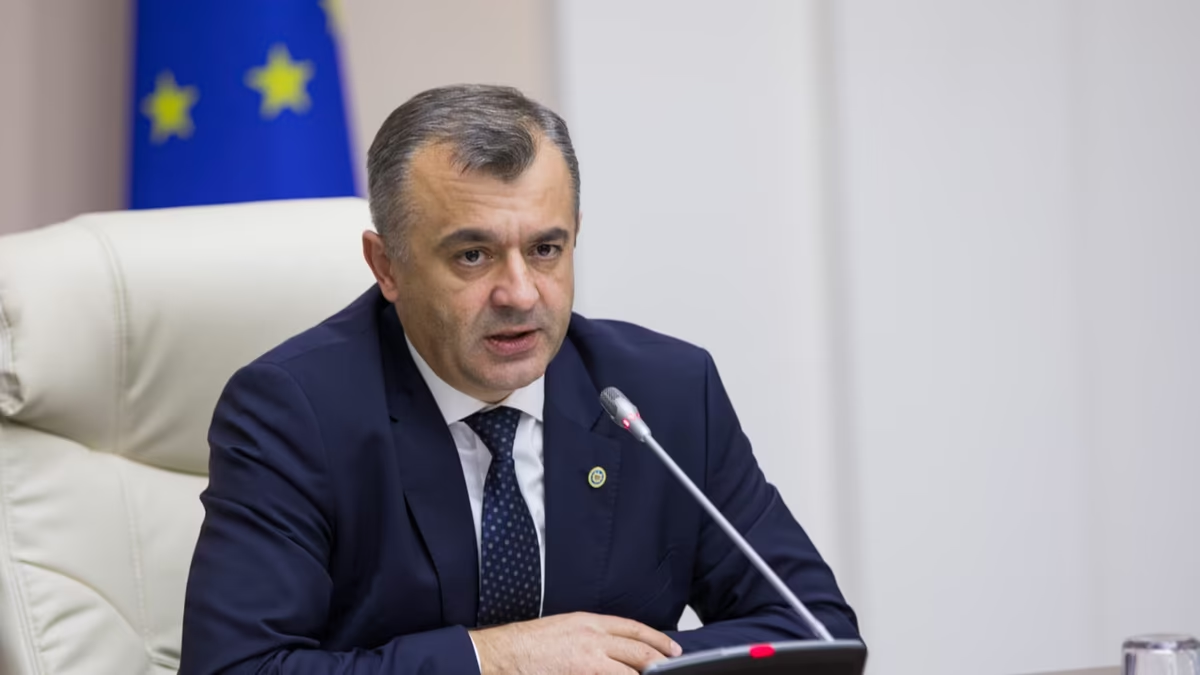
4 ноября Ион Кику заявил, что кибератака на государственные системы в Молдова четыре рабочих дня оставалась незамеченной, хотя речь шла о примерно 750 000 гражданах, чьи данные, по предварительным оценкам, могли быть извлечены.
По словам депутата, представители ведомств признали на парламентских слушаниях, что узнали о подозрительной активности только после обращений граждан. Он сказал, что между учреждениями не было взаимодействия, поэтому необычный объём запросов никто вовремя не заметил.
Кику рассказал и о другом слабом месте: около 200 государственных и правительственных систем подключены через общий узел. Он спросил, по каким критериям проверяют безопасность таких систем перед подключением, и услышал, что формализованного набора правил для этого нет.
Депутат добавил, что власти пока не определили точно, как именно распределяются эти 750 000 случаев по категориям данных. При этом он подтвердил, что атака затронула не только персональную информацию, но и некоторые банковские данные, включая коды IBAN.
По словам Кику, руководство Центрального банка (НБМ) заверило, что риска для банковских карт нет. Но банки уже меняют контрольные вопросы, которые задают клиентам в кол-центрах.
Пока расследование находится на стадии сбора доказательств, МВД, СИБ и прокуратура пытаются понять, что именно произошло. На этом фоне Кику призвал граждан быть осторожнее и не раскрывать информацию о своей экономической или банковской деятельности.
О кибератаке власти объявили 24 октября. По предварительным данным, с 19 по 23 октября было сделано около миллиона запросов к IDNP с целью несанкционированного извлечения наборов данных с персональной информацией.
Атаку пресекли 23 октября, через четыре дня после её начала. Власти уточняют, что данные банковских карт не пострадали.
На фоне расследования Николета Коломеец ушла с поста директора Агентства по электронному правительству (AGE). Она написала, что обсудила ситуацию с премьер-министром и что сейчас агентству нужно укрепить техническое руководство.
Коломеец пояснила, что предложила «сделать шаг назад», чтобы обеспечить переход, но останется в команде и продолжит участвовать в работе. Василий Тофан, в свою очередь, объявил, что власти ускорят меры по укреплению кибербезопасности.
Среди этих мер он назвал создание и усиление Национального центра кибербезопасности, который будет работать в составе Агентства по кибербезопасности. По словам премьера, это не новое учреждение, а специализированное подразделение.
Правительство также намерено внедрить дополнительные инструменты защиты цифровой инфраструктуры, включая системы типа Web Application Firewall, постоянный аудит и автоматическое сканирование уязвимостей, в том числе с помощью искусственного интеллекта. На фоне всей этой истории кибератака уже выглядит как одна из крупнейших утечек данных в истории страны.
Вам может быть интересно

Карп: кибератака на госсервисы Молдовы дала более 6 млн запросов

Дело против адвоката из Бэлць с 3500 евро и 22 000 леев направили в суд
Жителя Кагула осудили условно за контрабанду семи люксовых авто
Молдова согласилась на совместный погранконтроль на двух пунктах пропуска
Пенсии в Молдове в 2027 году могут проиндексировать на 10%

Минфин Молдовы меняет дизайн акцизных марок для алкоголя и табака