
În Moldova, datele a până la 1 milion de numere de identificare au fost puse sub lovitură
După atac, autoritățile au deconectat 82 de servicii publice și peste 30 de sisteme, iar Parlamentul și Procuratura Generală verifică deja unde a cedat protecția.
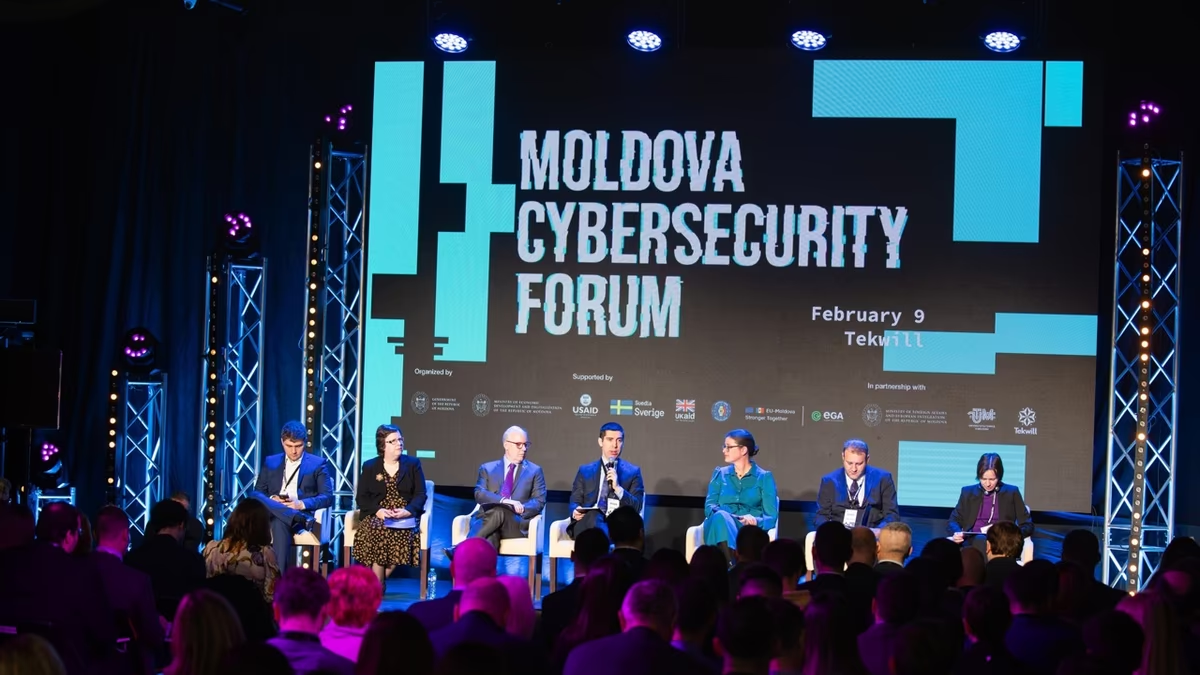
În perioada 19-23 octombrie, atacul asupra serviciilor digitale de stat din Moldova a dus la faptul că, pe 23 octombrie, autoritățile au deconectat 82 de servicii publice și peste 30 de sisteme informaționale. Potrivit Agenției de Guvernare Electronică, atacatorii au încercat să ajungă la datele legate de 750 de mii — 1 milion de numere de identificare ale cetățenilor.
Parlamentul Moldovei va desfășura apoi o ședință închisă a Comisiei pentru securitate națională, apărare și ordine publică, miercuri, 4 noiembrie. Decizia a fost susținută în unanimitate, iar Lilian Carp a anunțat acest lucru la ședința plenară.
În paralel, „Partidul Nostru” a înregistrat un proiect de hotărâre privind crearea unei comisii parlamentare speciale de anchetă. În proiect se dorește pregătirea, în 30 de zile, a unui raport intermediar, iar în 90 de zile — a raportului final, pentru a stabili circumstanțele scurgerii de date și a găsi punctele slabe din protecția datelor.
Igor Grosu nu consideră necesară o comisie separată. În opinia lui, organul parlamentar de profil și fără aceasta va putea să clarifice cine pentru ce răspunde, iar puterea executivă va efectua propria verificare.
Ion Chicu, la rândul său, spune că răspunderea de cadre, de una singură, nu rezolvă nimic. El susține că datele din diferite baze de stat, inclusiv informațiile Agenției Servicii Publice (ASP), ale serviciului fiscal și ale instituțiilor medicale, au fost reunite în infrastructura legată de Agenția de Guvernare Electronică.
Potrivit lui Chicu, tocmai o astfel de centralizare ar fi putut crea un punct vulnerabil, prin care a fost obținut acces la un volum mare de informații. Totodată, el subliniază că aceste versiuni mai trebuie verificate tehnic în cadrul anchetei.
Grosu a declarat, de asemenea, că Moldova și înainte devenea ținta atacurilor cibernetice. El a legat creșterea amenințărilor de dezvoltarea inteligenței artificiale, care ajută nu doar la protejarea infrastructurii critice, ci și la găsirea punctelor ei slabe.
O altă problemă menționată de speaker au fost soluțiile software create cu participarea companiilor din jurisdicții care nu sunt prietenoase Moldovei. Ca exemplu, el a făcut trimitere la o investigație în care se vorbea despre folosirea sistemului rusesc Trassir pentru supraveghere video în mai multe instituții de stat, inclusiv la Aeroportul Internațional Chișinău și la ASP.
După atacul principal, pe 25 și 27 octombrie, atacatorii au încercat din nou să obțină acces neautorizat, dar specialiștii i-au blocat. Până la 27 octombrie, majoritatea serviciilor deconectate temporar erau deja restabilite.
Procuratura Generală a deschis și ea o cauză penală. Reprezentanta instituției, Violetta Moraru, a spus că acțiunile procesuale continuă, iar cauza vizează presupusa încălcare a dreptului la viață privată și divulgarea datelor privind urmărirea penală.
La AGE au precizat că sub amenințare s-ar fi putut afla numele, prenumele, datele și locurile de naștere, informații despre rudele apropiate, asigurarea medicală, medicii de familie, pensiile și prestațiile sociale. De asemenea, era vorba despre date financiare, inclusiv numere IBAN, datorii fiscale și istoricul plăților prin MPay, dar datele cardurilor bancare, potrivit instituției, nu au ajuns la atacatori.
Știri relevante

În Moldova va fi introdus un nou impozit pe vicii — 6% din reîncărcări și din biletele de loterie
În Moldova vor fi permise două pensii simultan pentru persoanele cu dizabilitate severă din copilărie
Un locuitor din Chișinău a fost condamnat la 12 ani pentru omor în beciul de pe bulevardul Moscovei

În Stavceni a început construcția unui centru comercial de 250 milioane de euro
Un străin din Chișinău a fost condamnat la 5 ani și amendat cu 250 000 de lei
Ceban a concediat-o din nou pe Gutnic: termenul mandatului a expirat